Domain open-source-project.de kaufen?
Wir ziehen mit dem Projekt
open-source-project.de um.
Sind Sie am Kauf der Domain
open-source-project.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain open-source-project.de kaufen?
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
Was erlaubt und was nicht erlaubt ist, gemäß der Code Project Open License (CPOL) 1.02 Lizenz?
Gemäß der Code Project Open License (CPOL) 1.02 Lizenz ist es erlaubt, den lizenzierten Code zu verwenden, zu modifizieren und zu verteilen, solange der ursprüngliche Urheberrechtshinweis beibehalten wird. Es ist jedoch nicht erlaubt, den Code für kommerzielle Zwecke zu nutzen oder den Namen des ursprünglichen Autors zu verwenden, um den Eindruck zu erwecken, dass er das Projekt unterstützt oder damit verbunden ist. **

Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Devart UniDAC Professional Edition with Source Code Lizenz 1 Entwickler mit Quellcode (300254968)Produktbeschreibung: UniDAC Professional Edition with Source Code - Lizenz - 1 Entwickler - mit Quellcode, Produkttyp: Lizenz, Kategorie: Entwicklungstools - Dienstprogramme / Komponenten & Bibliotheken, Gebündelt mit: Quellcode, Anzahl Lizenzen: 1 Entwickler860,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
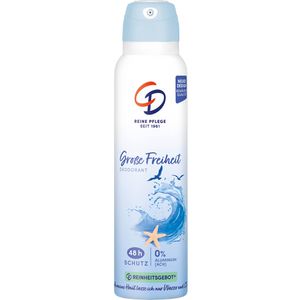
CD-Körperpflege Deodorant Große Freiheit, Spray, unisex, 48h Schutz, ohne Aluminium, 150 ml48h Schutz ohne Aluminium vor Körpergeruch für langanhaltende Sicherheit und Pflege Dezent aquatisch-frischer Duft Für empfindliche Haut geeignet Hautverträglichkeit dermatologisch bestätigt Hinterlässt keinen sichtbaren Rückstände auf Kleidung Vegane Formel ohne tierische Inhaltsstoffe Merkmale: geeignet für: Damen, Herren, unisex Ausführung: Spray Duft: frisch Wirkdauer: 48h Inhaltsstoff: ohne Aluminium Anwendung bei: empfindlicher Haut weitere Produktinformationen: Besonderheit: vegan Inhalt: 150ml, Inhaltsstoffe: Butane, Isobutane, Alcohol denat., Propane, Triethyl Citrate, Parfum, Isopropyl Myristate, Phenoxyethanol, 2-Methyl 5-Cyclohexylpentanol, Ethylhexylglycerin, Terpineol, Tetramethyl Acetyloctahydronaphthalenes. Warnhinweise: Signalwort: Gefahr H222: Extrem entzündbares Aerosol. H229: Behälter steht unter Druck: kann bei Erwärmung bersten. Hinweis: Deodorant vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.3,92 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
CD-Körperpflege Deodorant Große Freiheit, Zerstäuber, unisex, 48h Schutz, ohne Aluminium, 75 ml48h Schutz ohne Aluminium vor Körpergeruch für langanhaltende Sicherheit und Pflege Dezent aquatisch-frischer Duft Für empfindliche Haut geeignet Hautverträglichkeit dermatologisch bestätigt sowie pH-hautneutral Hinterlässt keinen sichtbaren Rückstände auf Kleidung PETA approved vegan zertifiziert, tierversuchsfrei Zerstäuber ohne Treibgas Merkmale: geeignet für: Damen, Herren, unisex Ausführung: Zerstäuber Duft: frisch Wirkdauer: 48h Inhaltsstoff: ohne Aluminium Anwendung bei: empfindlicher Haut weitere Produktinformationen: Besonderheit: vegan Inhalt: 75ml, Inhaltsstoffe: Alcohol denat., Aqua, Triethyl Citrate, Parfum, Glycerin, 2-Methyl 5-Cyclohexylpentanol, Citric Acid, Anethole, Terpineol, Tetramethyl Acetyloctahydronaphthalenes.5,75 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: biography and autobiography; top autobiographies; seattle billionaires; philanthropy paul vallely; a false charity; philanthropy; future technology; science work; biomimicry; love in seattle; business biographies; autobiographies; autobiography; autobiographys; fundraising; family firm; science focus magazine, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma)~Seattle~Wohlfahrt, Fachkategorie: Autobiografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen~Wohltätigkeitsorganisationen, Freiwilligenarbeit, Philanthropie~Wissenschaft, Technologie und Gesellschaft , Imprint-Titels: Allen Lane, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 156, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **


Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Additional Source codeNeuer Quellcode-Standard: Microsoft führt vereinfachte Syntax ein Source codes bilden das Fundament aller digitalen Werkzeuge, Anwendungen und Systeme, die wir täglich nutzen. Seit den ersten programmierbaren Computern Ende der 1940er Jahre hat sich die Art und Weise, wie Entwickler Programme schreiben, dramatisch verändert. Ursprünglich wurden Computer in Maschinensprache programmiert, jedoch führten komplexere Programme und Produktivitätsengpässe zur Einführung höherer Programmiersprachen wie Fortran Mitte der 1950er Jahre. Was ist source code überhaupt? Im Kern handelt es sich um eine Reihe von Anweisungen, die Programmierer schreiben, um Software zu erstellen. Diese source code definition erklärt, warum Quellcode so wichtig für die source code programming ist - er ermöglicht Entwicklern, Software anzupassen, zu verbessern und zu reparieren. Besonders bei Sprachen wie java source c...345,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Devart UniDAC Professional Edition with Source Code Lizenz 1 Entwickler mit Quellcode (300254968)Produktbeschreibung: UniDAC Professional Edition with Source Code - Lizenz - 1 Entwickler - mit Quellcode, Produkttyp: Lizenz, Kategorie: Entwicklungstools - Dienstprogramme / Komponenten & Bibliotheken, Gebündelt mit: Quellcode, Anzahl Lizenzen: 1 Entwickler860,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CD-Körperpflege Deodorant Große Freiheit, Spray, unisex, 48h Schutz, ohne Aluminium, 150 ml48h Schutz ohne Aluminium vor Körpergeruch für langanhaltende Sicherheit und Pflege Dezent aquatisch-frischer Duft Für empfindliche Haut geeignet Hautverträglichkeit dermatologisch bestätigt Hinterlässt keinen sichtbaren Rückstände auf Kleidung Vegane Formel ohne tierische Inhaltsstoffe Merkmale: geeignet für: Damen, Herren, unisex Ausführung: Spray Duft: frisch Wirkdauer: 48h Inhaltsstoff: ohne Aluminium Anwendung bei: empfindlicher Haut weitere Produktinformationen: Besonderheit: vegan Inhalt: 150ml, Inhaltsstoffe: Butane, Isobutane, Alcohol denat., Propane, Triethyl Citrate, Parfum, Isopropyl Myristate, Phenoxyethanol, 2-Methyl 5-Cyclohexylpentanol, Ethylhexylglycerin, Terpineol, Tetramethyl Acetyloctahydronaphthalenes. Warnhinweise: Signalwort: Gefahr H222: Extrem entzündbares Aerosol. H229: Behälter steht unter Druck: kann bei Erwärmung bersten. Hinweis: Deodorant vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.3,92 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Was erlaubt und was nicht erlaubt ist, gemäß der Code Project Open License (CPOL) 1.02 Lizenz?
Gemäß der Code Project Open License (CPOL) 1.02 Lizenz ist es erlaubt, den lizenzierten Code zu verwenden, zu modifizieren und zu verteilen, solange der ursprüngliche Urheberrechtshinweis beibehalten wird. Es ist jedoch nicht erlaubt, den Code für kommerzielle Zwecke zu nutzen oder den Namen des ursprünglichen Autors zu verwenden, um den Eindruck zu erwecken, dass er das Projekt unterstützt oder damit verbunden ist. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
CD-Körperpflege Deodorant Große Freiheit, Zerstäuber, unisex, 48h Schutz, ohne Aluminium, 75 ml48h Schutz ohne Aluminium vor Körpergeruch für langanhaltende Sicherheit und Pflege Dezent aquatisch-frischer Duft Für empfindliche Haut geeignet Hautverträglichkeit dermatologisch bestätigt sowie pH-hautneutral Hinterlässt keinen sichtbaren Rückstände auf Kleidung PETA approved vegan zertifiziert, tierversuchsfrei Zerstäuber ohne Treibgas Merkmale: geeignet für: Damen, Herren, unisex Ausführung: Zerstäuber Duft: frisch Wirkdauer: 48h Inhaltsstoff: ohne Aluminium Anwendung bei: empfindlicher Haut weitere Produktinformationen: Besonderheit: vegan Inhalt: 75ml, Inhaltsstoffe: Alcohol denat., Aqua, Triethyl Citrate, Parfum, Glycerin, 2-Methyl 5-Cyclohexylpentanol, Citric Acid, Anethole, Terpineol, Tetramethyl Acetyloctahydronaphthalenes.5,75 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: biography and autobiography; top autobiographies; seattle billionaires; philanthropy paul vallely; a false charity; philanthropy; future technology; science work; biomimicry; love in seattle; business biographies; autobiographies; autobiography; autobiographys; fundraising; family firm; science focus magazine, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma)~Seattle~Wohlfahrt, Fachkategorie: Autobiografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen~Wohltätigkeitsorganisationen, Freiwilligenarbeit, Philanthropie~Wissenschaft, Technologie und Gesellschaft , Imprint-Titels: Allen Lane, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 156, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.